1.0.0-rc.3 更新:工作台新增“我的工作台”角色任务首页和“原件交付”;业务菜单与管理入口分组。公开角色与五条多格式演示见 在线导览。原件包需独立审核、明确许可和短期领取,参见 受控原件包交付。下方既有截图用于对应操作,最新界面以在线演示为准。
新增候选专题(2026-11-01):使用方与提供方可练习受控查询模板,企业管理员及业务系统接入人员可学习API数据服务与应用接入。这些能力需配套候选部署,不在原8090演练。
适用对象:平台运营、企业管理员、提供方与使用方业务人员、连接器运维。按当前候选源码编写;使用独立培训环境和合成数据,不在现有8090运行实例练习。
本指南帮助学员完成一条业务链:登记来源 → 固定版本 → 质量与分类 → 独立审核发布 → 双方签约 → 计算 → 提供方审核 → 使用方取结果。详细配置及恢复命令见产品操作手册。培训讲师应先准备好企业、账号、连接器、白名单和候选前端,课堂不安装基础环境。
看图培训版 · 0.5.2-dev · 2026-10-28。图片来自隔离候选环境的实际界面,全部使用合成账号和数据。培训截图预置了分类、发布、合约和交付状态,课堂练习仍按步骤操作;8090保持原运行版本。文件上传与抽取复核两图来自同版本已验收的另一合成企业。
培训方式: 学员先找自己的岗位,只读该岗位步骤;讲师按末尾55分钟脚本组织串联练习。浏览器阅读和打印可打开同目录的单文件图文版,图片已经内嵌,转发这个HTML文件即可离线查看。
先确认本客户启用的产品组合
培训先看菜单,再按岗位练习。可用界面由部署组合和岗位权限共同决定,选择产品包不会自动增加用户权限。本次增加两个管理员示例;后文的完整业务链适用于已启用协作及其依赖模块的组合,其他组合跳过未启用步骤。
- 数据接入与治理组合:保留数据目录、企业资产、连接器和治理;不显示未启用的合约、计算及链管理。
- 审计与证据组合:保留授权证据、审计、监控和账号治理;不显示资产、数据源、连接器、合约及计算入口。已存在的连接器也不会因为数据库里有记录就显示出来。
- 若旧地址或品牌入口指向未启用页面,门户回到本组合可用页面。页面隐藏同时有服务端与连接器门禁支持,不能通过直接调用未选模块API绕过。
- 产品组合为运行实例级配置;企业角色、空间和数据范围仍独立生效。真实隐私引擎、外部互联与独立锚定未接入,不在本次课堂中演示“成功”。
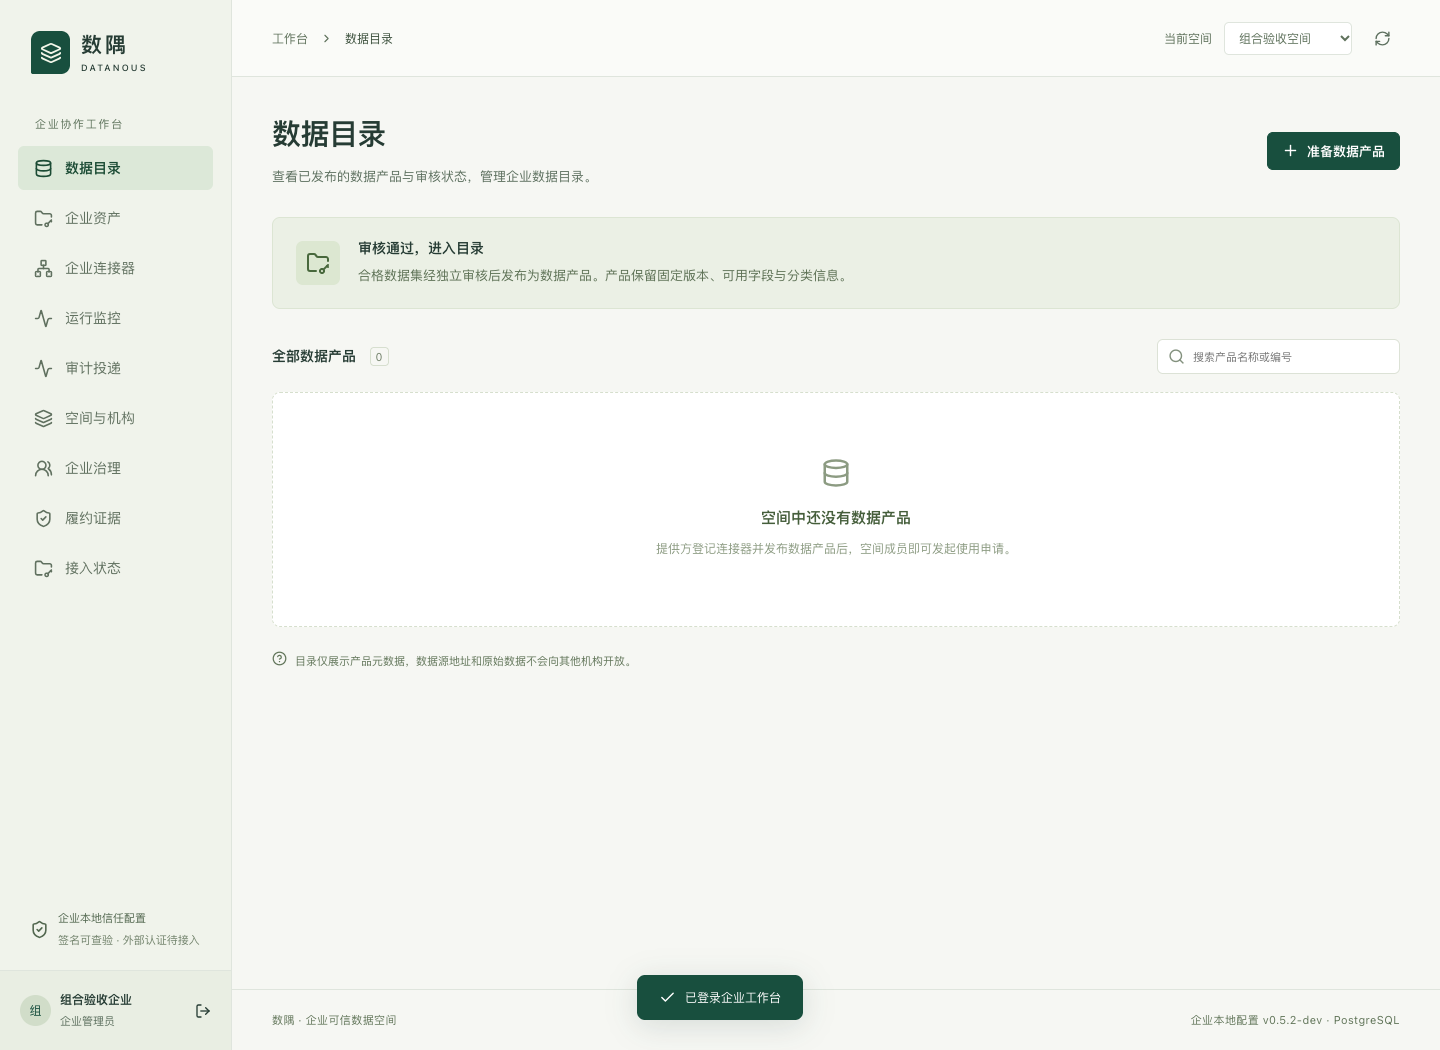
图19:隔离候选实例的数据接入组合。讲师让学员确认本组合菜单,随后进入企业资产或治理;不要求寻找合约计算入口。
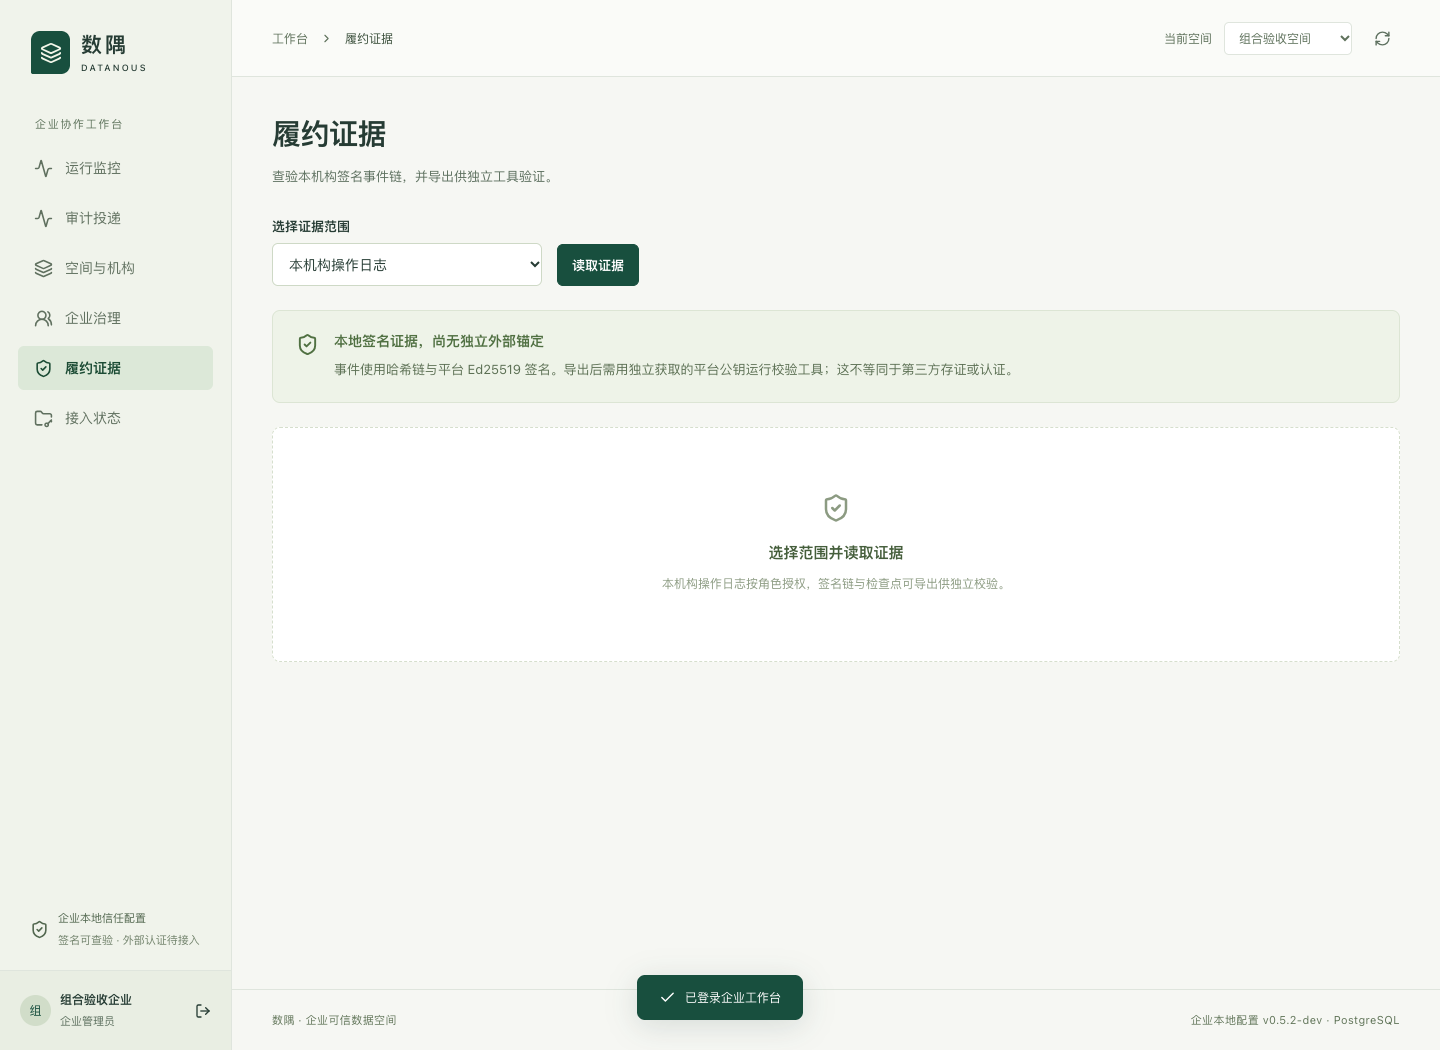
图20:隔离候选实例的证据组合。讲师让学员找到授权证据或治理,并确认数据源范围、发布审核、策略和链页签未出现。
两图来自最终候选代码的独立合成实例;两场景烟测、产物摘要与环境清理见组合门控独立复核。配置方法见平台与门户组合说明和连接器组合说明。
先认识岗位、账号角色和资源范围
“提供方”“使用方”“独立审批人”“连接器运维”是业务分工,不是新增的系统角色。一个机构可在不同合约中分别作为提供方或使用方;岗位名称不会自动赋予操作权限。
| 系统内置角色 | 页面名称 | 培训时用于什么 | 容易误解的边界 |
|---|---|---|---|
operator | 平台运营管理员 | 平台本地机构接入、运营方拥有空间的成员管理、本机构治理与监控 | 不自动获得其他企业原始数据或企业管理权 |
admin | 企业管理员 | 本企业人员授权、连接器、上传、分类声明/审批、监控与审计管理 | 同一人不能审批自己的分类声明或自己提交的发布申请 |
steward | 数据管理员 | 来源、资产、固定数据集、加工、产品草稿与申请发布 | 默认没有合约签名、结果审核或运行监控权限 |
reviewer | 合约与发布审核员 | 发布审核、合约条款与签署、提供方结果审核、审计读取 | 不是所有审批的通用身份;当前人工分类声明/独立审批仍要求合格的管理员身份 |
consumer | 数据使用人员 | 申请合约、提交计算、读取获准结果、按合约导出 | 默认没有contracts.sign;签署交给本机构有权签署人,或由管理员按岗位授予对应业务权限 |
auditor | 只读审计员 | 读取授权范围内资产、合约、任务和审计证据 | 不进行发布、签署、计算提交、审核或管理写操作 |
管理员可绑定允许委派的附加业务角色或自定义业务角色;这不会把普通业务人员变成主角色admin或operator。角色决定“可以做什么”,空间和数据源范围决定“可以对哪些资源做”。范围选择为空不能理解为全部。更改授权后使用当前登录身份重新核对。
企业文件上传面板目前要求主角色admin并具备assets.write、connectors.manage;“运行监控”要求主角色admin或operator及connectors.manage;“审计投递”还要求对应审计/合约证据权限。菜单可见不代表其中每个写按钮都可用,服务端会再次校验。
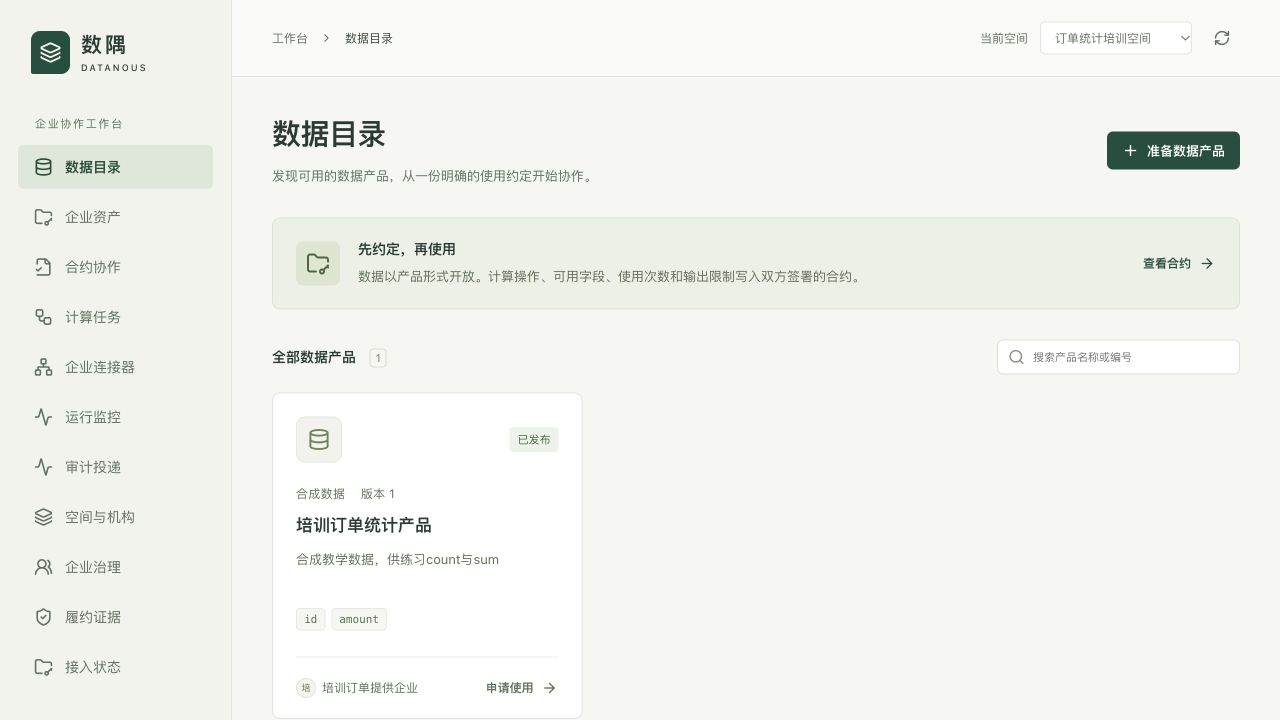
图1:工作台导航与当前机构。 图注:确认当前机构和角色,再按左侧“数据目录、企业资产、合约协作、计算任务、企业连接器、运行监控、审计投递、空间与机构、企业治理、履约证据、接入状态”定位工作区;不同角色可见入口不同。
统一培训样例与成功记录
讲师准备“培训订单提供企业”“培训订单使用企业”和“订单统计培训空间”。邮箱使用training.invalid域名;账号口令由讲师单独交付,不写入文档或截图。至少准备提供方管理员A、提供方管理员B、数据管理员、提供方审核员、使用人员和使用方签署人。管理员A/B必须是不同人员账号;发布申请人与审核人也须不同。
文件名建议training-orders.csv,企业本地配置引用使用synthetic-quality(对应截图中的培训来源)。仅使用下列合成内容:
id,amount
order-a,10
order-b,20本次练习使用count,成功结果为2;扩展演示可使用sum(amount),结果为30。质量规则选择金额0至100、记录数至少1。讲师可另备一份金额101的坏样例演示拒绝,不覆盖已经用于签约的固定版本。
每组只记录:机构、固定版本编号、产品编号、合约编号、任务编号、最后状态和处理人。不记录原始凭据;截图中的摘要与编号用于核对对象,不能代替签名证据校验。
岗位一:平台运营方
推荐身份: 运营机构的operator。 入口: “空间与机构”“企业治理”“接入状态”;监控限当前机构范围。
- 登录后确认当前机构为培训运营方,查看页面角色;若要求设置正式密码,先完成并重新登录。
- 在“空间与机构”核对培训空间与其运营方。只有空间所属机构且具备成员管理权限时,才处理该空间成员。
- 用“新建企业账号”建立合成供数/用数企业;若讲师已准备完成,直接读取核对,不重复创建。
- 用“加入空间成员”将两个企业加入指定培训空间,刷新后核对成员关系。
- 让两家企业各自登录检查空间是否可见。跨企业操作由对应企业人员完成,不借用运营方账号代替。
- 在“企业治理”只处理运营机构自身的人员与授权;把企业内部审批、来源及密钥操作交给相应企业管理员。
- 在“接入状态”说明本地能力与待环境能力;记录接入问题所属机构、页面状态及安全错误码,转交明确负责人。
成功标准: 两家合成企业能以自己的账号看到同一培训空间;运营方能说明空间成员与企业内部权限的区别,没有跨企业代签或代审。
| 常见情况 | 处理方式 |
|---|---|
| 没有“加入空间成员”或按钮不可用 | 核对空间所属机构与成员管理权限,不修改数据库绕过 |
| 企业登录后看不到培训空间 | 核对成员关系和该人员的空间范围,再重新读取 |
| “接入状态”仍显示外部能力待配置/待环境 | 说明当前范围;不把平台本地审核称为权威身份认证 |
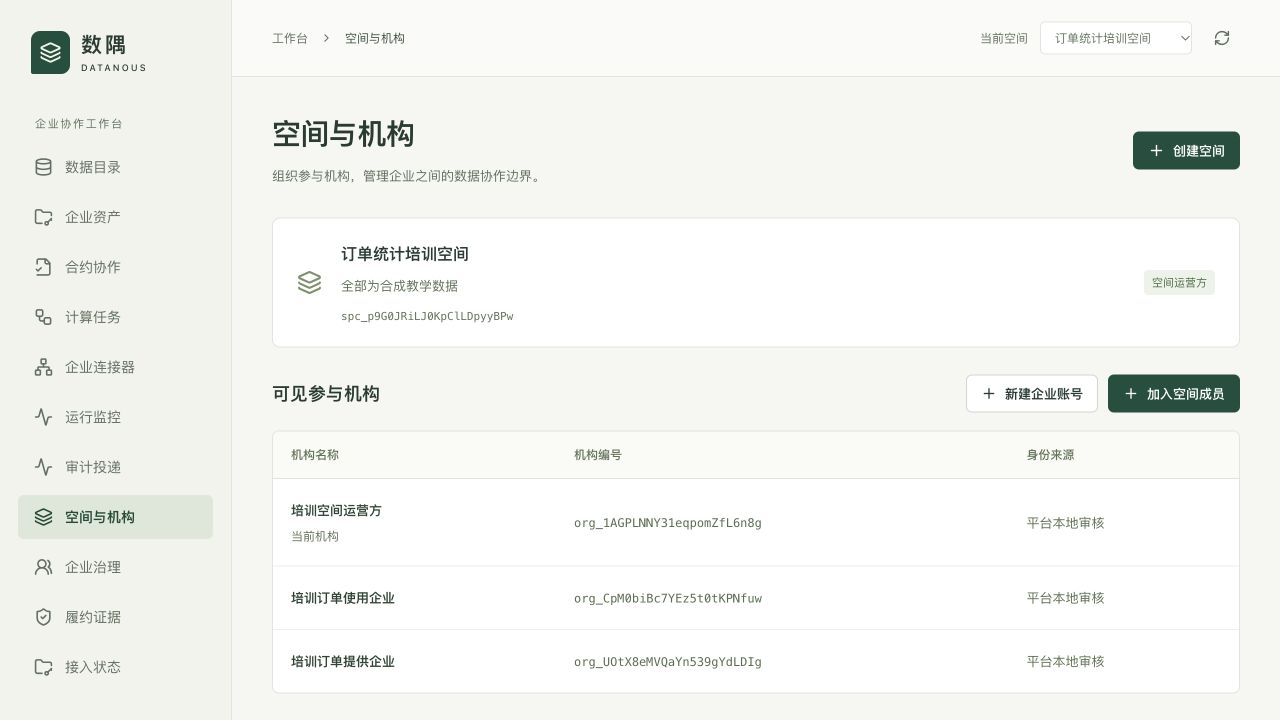
图2:运营方空间与参与机构。 图注:运营方在“空间与机构”核对空间归属、参与企业和成员入口。
岗位二:企业管理员与独立审批人
推荐身份: 本企业admin;分类声明人与独立审批人为两个不同合格管理员账号。reviewer负责的产品发布审核与这里的分类独立审批是不同流程。 入口: “企业治理”“企业资产”→“数据集版本”;管理员负责的“企业连接器”“运行监控”“审计投递”按培训场景选用。
- 管理员A在“企业治理”核对人员主角色、附加角色和当前状态;按本次练习给数据管理员、审核员、使用人员各自授权。
- 在“人员可访问范围”核对培训空间和企业来源。输出来自多个来源时,不能只授权最终输出就跳过血缘中的源范围。
- 确认连接器与训练文件已经由运维准备。需要网页上传时,由企业
admin在“企业连接器”内使用“企业侧文件上传”,完成短期授权、上传及独立的“确认生成正式对象”。 - 数据固定后,管理员A到“企业资产”→“数据集版本”打开目标版本,核对摘要、全部字段、质量报告及来源。
- 读取“企业发布分类审批策略”,按练习要求采用“必须分类并独立批准”;填写该固定版本的人工分类声明、理由、当前密码和明确确认,保存后重读修订。
- 管理员A退出,管理员B用自己的账号登录,打开同一固定版本,核对声明人、声明修订、字段与分类等级;执行“独立审批当前声明”批准或拒绝。
- 刷新核对审批对应的版本、摘要、声明修订及处理人;声明改变后重新审批。将已批准版本交给产品发布流程,分类批准本身不会自动发布产品。
- 练习结束回看人员与授权变化;记录已用对象,不撤销或删除仍被合约引用的来源、固定数据或证据。
成功标准: 分类声明和审批由两个不同账号完成;审批明确绑定同一固定版本/当前声明修订。质量失败仍被拦截,分类审批未被误当作产品发布或结果交付批准。
| 常见情况 | 处理方式 |
|---|---|
| “声明人与审批人必须不同” | 换另一位合格管理员实际登录,不在同一账号反复提交 |
reviewer看不到分类审批按钮 | 此操作要求当前合格主角色管理员,不按岗位名字推断权限 |
| 提示修订或内容摘要变化 | 重新读取当前版本与声明,重新核对后再决定 |
| 已批准分类,但无法发布 | 继续检查质量、敏感字段、发布审核、空间/来源范围;不能跳过其他门禁 |
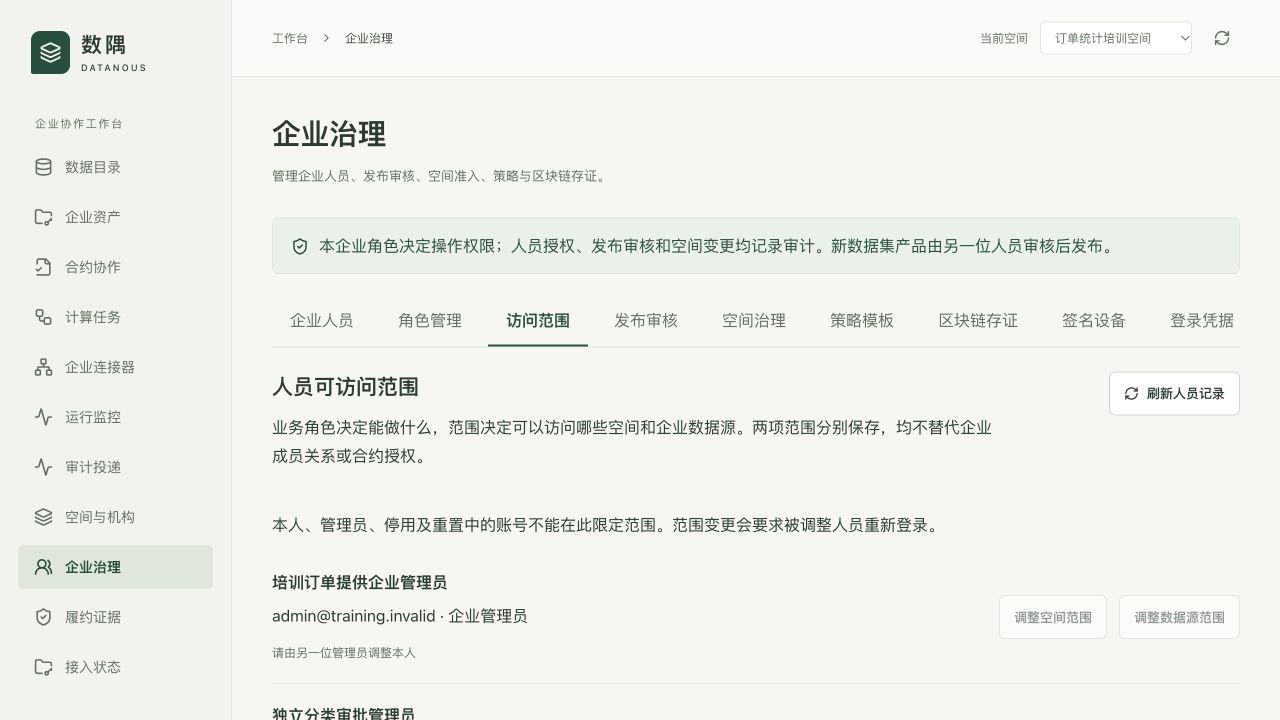
图3:企业管理员的人员访问范围。 图注:分别核对角色与空间/来源范围,不把附加业务角色当作管理员主角色。
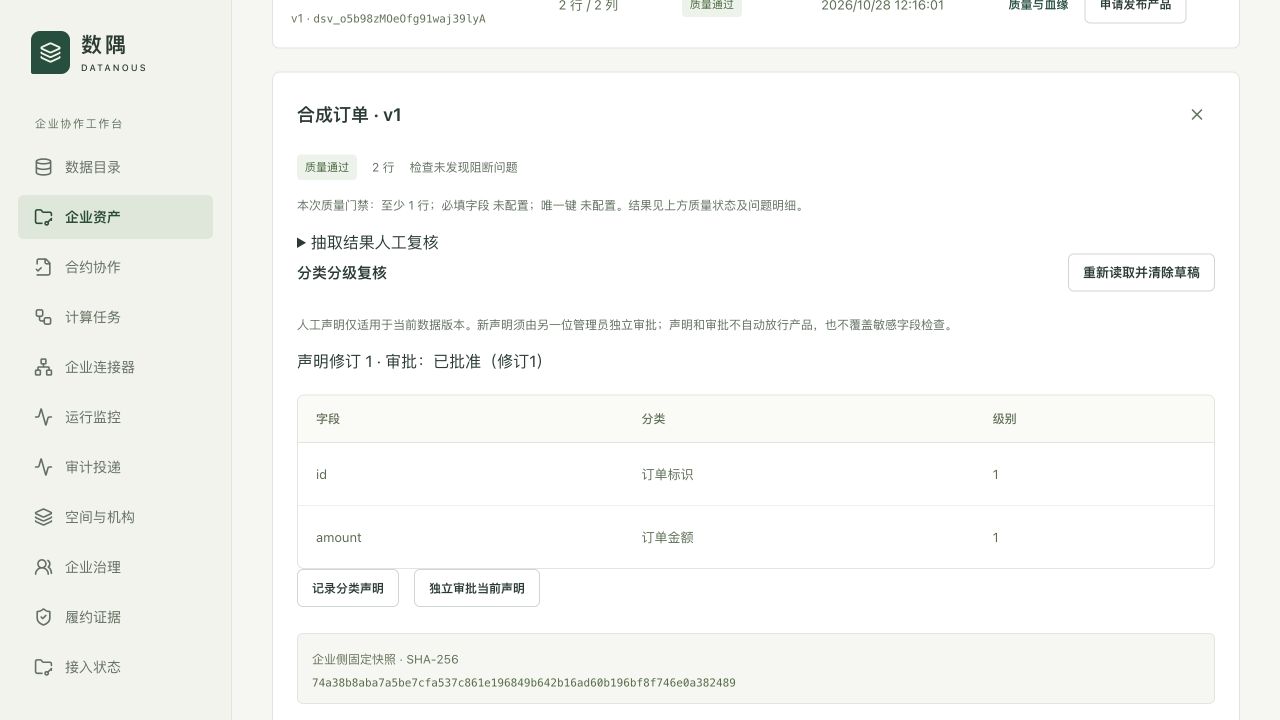
图4:固定版本的分类声明与独立审批结果。 图注:先核对“合成订单·v1”及固定快照摘要,再看“声明修订1·审批:已批准(修订1)”与字段分类。本图是第二位管理员的视图。
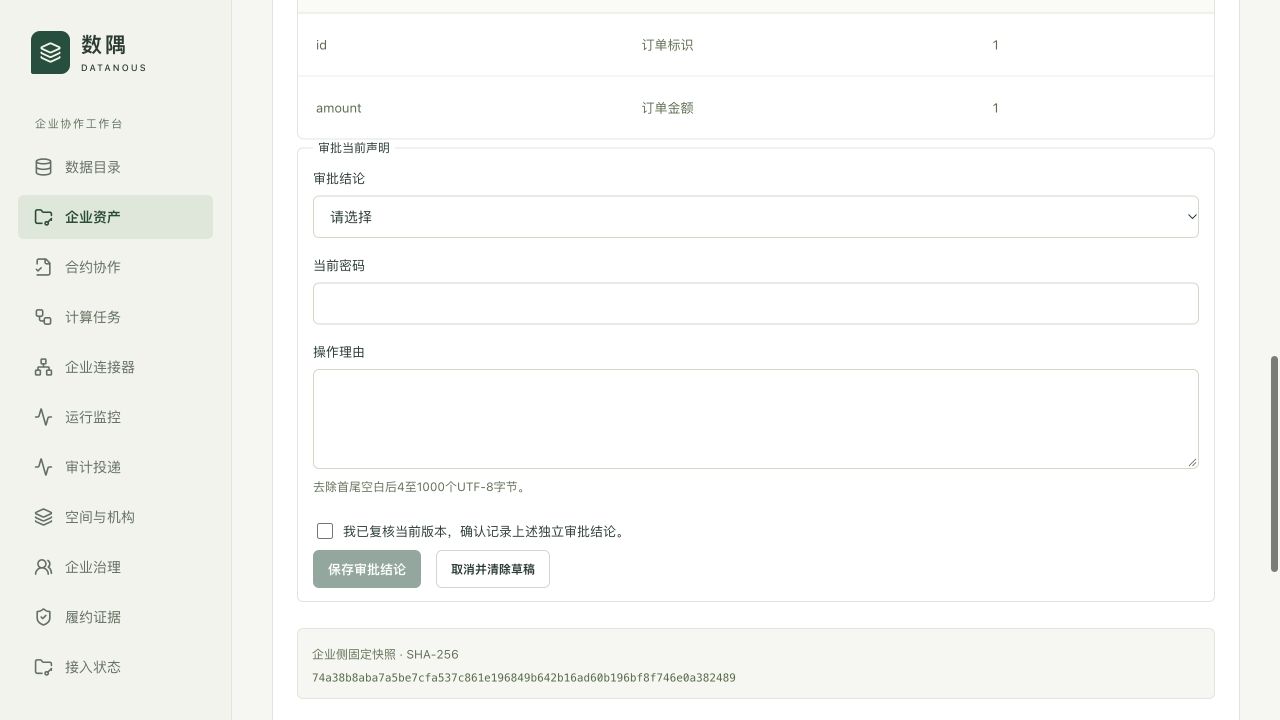
填写位置: 选择批准或拒绝,填写自己的当前密码与操作理由,勾选已复核后保存;结束后重读修订。图中输入均为空,不含实际凭据。
岗位三:提供方业务人员
推荐分工: 数据准备使用steward;产品发布、合约签署和结果审核由本企业另一位reviewer或具备相应权限的人承担。分类声明/审批交给上一节管理员。 入口: “企业资产”“数据目录”;有权人员再进入“合约协作”“计算任务”。
- 数据管理员在“企业资产”→“数据源”选择已登记连接器和
synthetic-quality配置引用;没有本地白名单时先联系运维,不填写任意路径或SQL。 - 提交资源发现,到“运行记录”确认完成,再在“内部资产”核对来源、字段和结构。
- 对目标资产生成快照,在“数据集版本”确认2行、2列和固定摘要;需要加工时配置质量规则并生成新的加工输出版本。
- 查看质量报告;发现坏样例金额101时保留失败报告,修正来源或规则后生成新版本。将合格版本交给管理员完成规定的分类声明与独立审批。
- 从合格固定版本创建产品草稿,选择培训空间,填写名称与使用口径,然后到“数据目录”申请发布。
- 由另一位有
products.review的审核人员到“企业治理”→“发布审核”处理申请;刷新确认“已发布”。数据管理员本人不能把自己的申请当作已审核。 - 有
contracts.sign的提供方签署人到“合约协作”打开使用方申请,核对完整文档、固定数据版本、count、次数、有效期、导出约定后签署;条款变化时核对新版本。 - 计算完成后,由有
jobs.review的提供方人员在“计算任务”核对任务和结果,再“审核并准许交付”或“拒绝交付”;把任务编号及结论反馈给使用方。
成功标准: 产品引用固定合格版本且已由独立人员审核发布;双方签署的是同一条款版本;提供方对计算结果作出明确交付决定。steward完成数据准备不等于拥有后续签名/审核权。
| 常见情况 | 处理方式 |
|---|---|
| 发现/快照长期排队 | 检查连接器状态、当前能力和白名单,联系运维;不要重复建同一任务 |
| 快照存在但产品发布被拒 | 查看质量报告、分类声明/独立审批、敏感字段与发布申请状态 |
| 没有签署或“准许交付”按钮 | 转交本企业有相应权限的签署人/审核员,不共享管理员会话 |
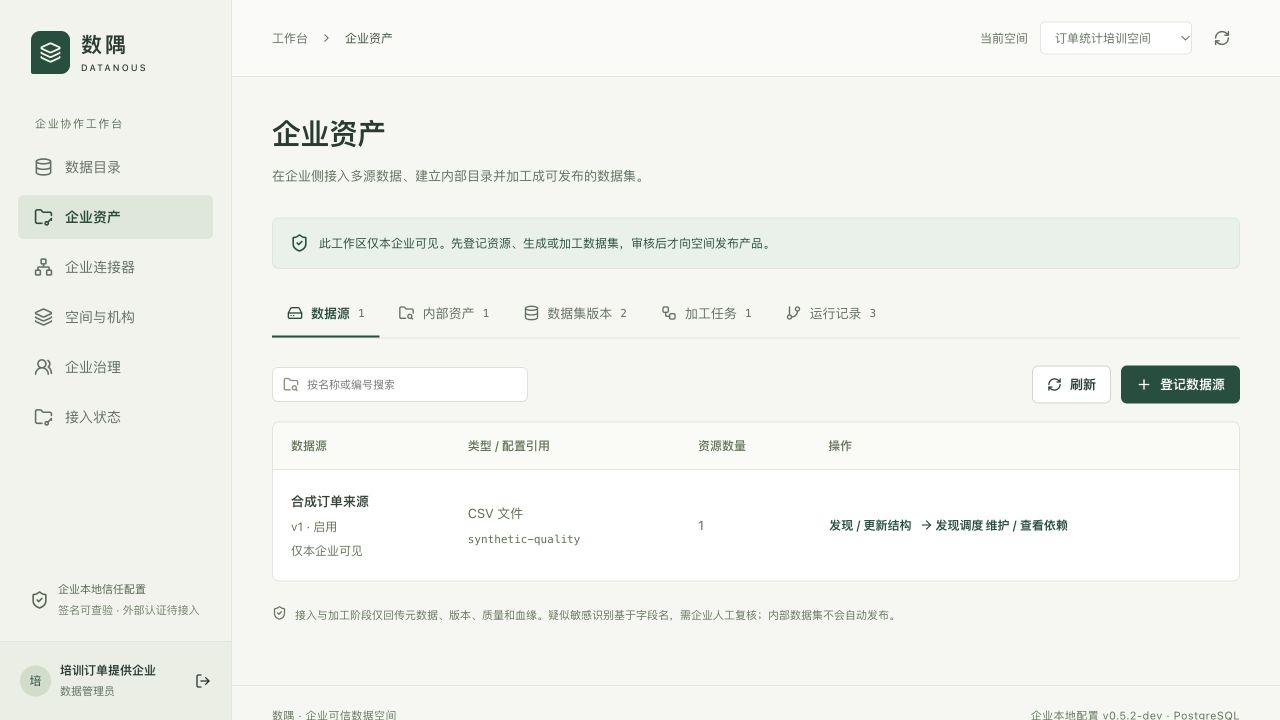
图5:提供方数据管理员的数据源入口。 图注:左侧先选“企业资产”,上方依次是数据源、内部资产、数据集版本、加工任务、运行记录。每一阶段完成后再进入下一阶段。
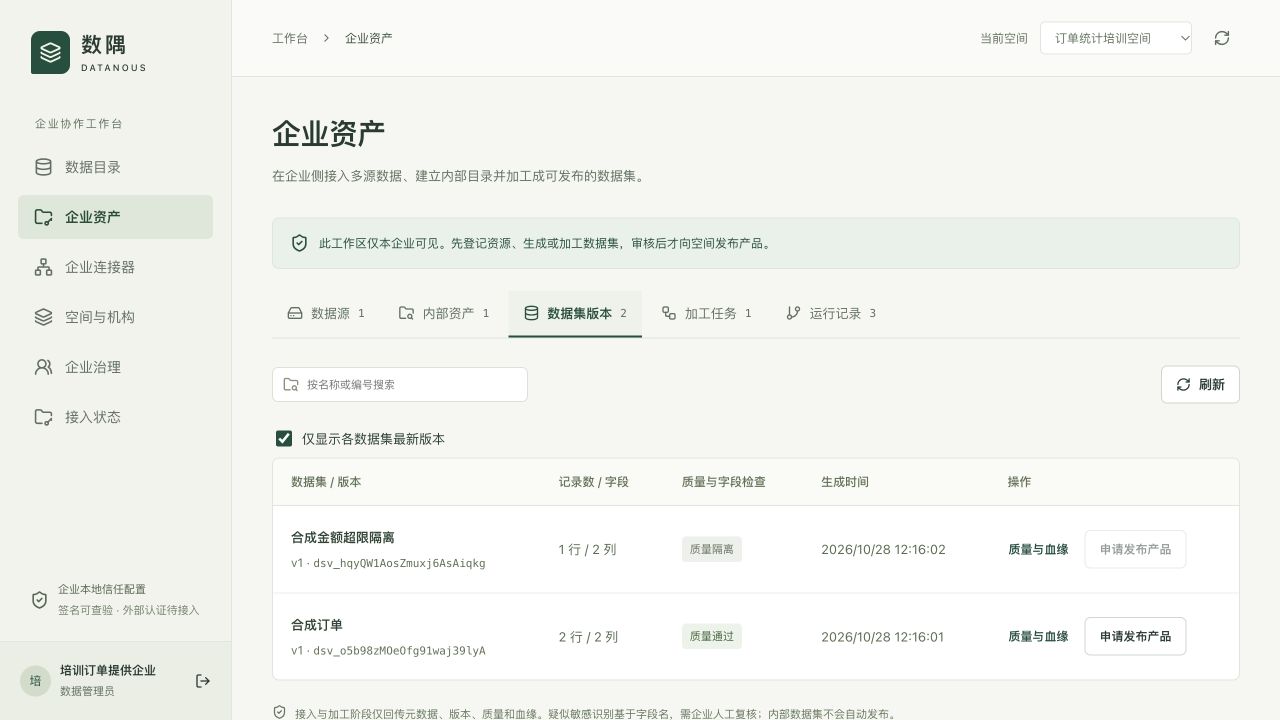
看图顺序: 先看版本编号及“2行/2列”,再看“质量通过/质量隔离”,最后看右侧发布按钮。质量隔离行的“申请发布产品”不可用。
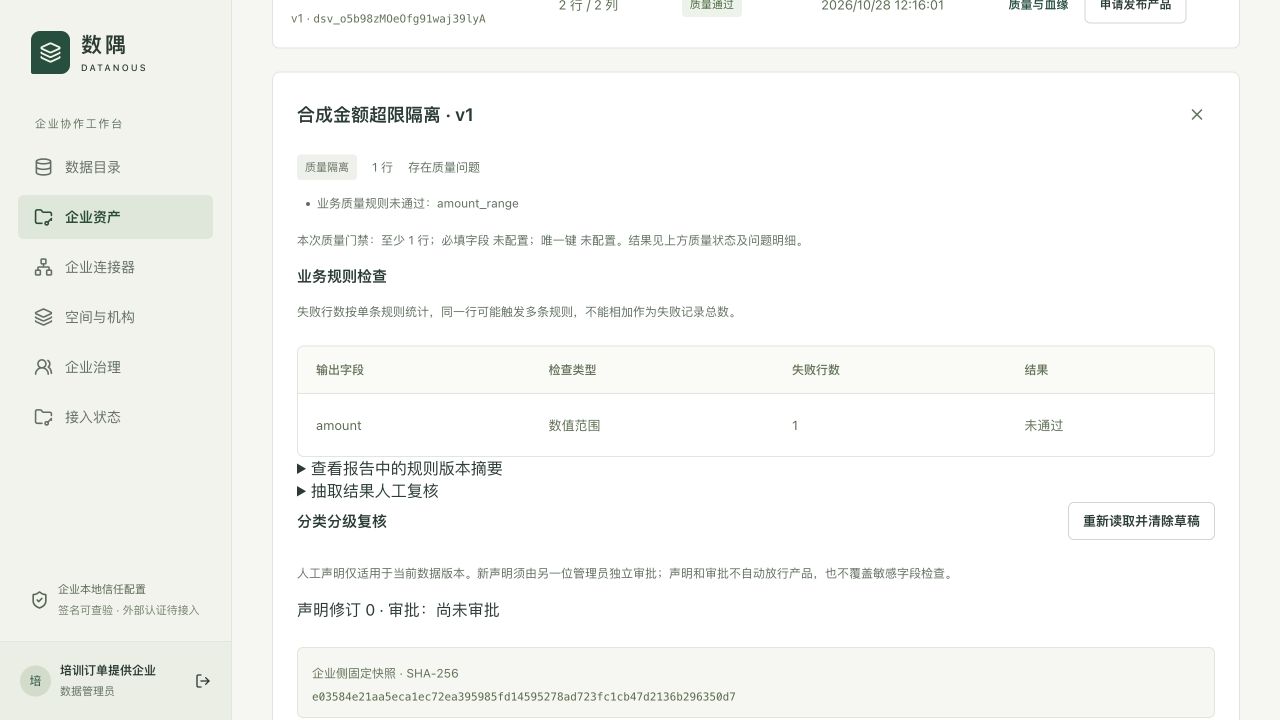
失败报告显示amount的数值范围检查未通过,失败行数为1。修改来源或规则后生成新版本,再重走门禁。
岗位四:合约与发布审核员(reviewer)
推荐身份: 本企业reviewer,与发布申请人分开。 入口: “企业治理”→“发布审核”、“合约协作”、“计算任务”、“履约证据”。
- 登录自己的审核账号,确认当前机构;在“企业治理”选择“发布审核”,或从产品卡片“查看发布审核”进入。
- 找到培训产品申请,核对申请人、固定数据版本、质量与分类状态;确认自己不是该申请的提交人。
- 按页面允许的批准/拒绝操作记录结论,重新读取审核结果;批准后再到“数据目录”确认产品状态,不只看提交提示。
- 收到本企业参与的合约时,在“合约协作”打开完整签署文档,核对对方机构、条款版本、计算与导出边界。
- 需要自己签署时,用本人的“我的签名设备”完成公钥登记及签署;修订后的合约重新核对,不使用他人浏览器私钥。
- 自己所在机构为提供方时,在“计算任务”审核该合约完成结果,选择准许或拒绝交付;使用方的审核员不代替提供方作出交付决定。
- 到“履约证据”读取对应合约证据,记录审核/签署/交付状态和对象编号;有疑问时退回责任人核对,不自行修改企业来源或他人权限。
成功标准: 发布审核人与申请人不同;审核员能说明产品发布审核、合约签署和结果交付审核三者的对象不同。人工分类分级的独立审批另由另一位合格admin完成,不能因为账号叫“审核员”就代做。
| 常见情况 | 处理方式 |
|---|---|
| 发布审核列表为空 | 核对当前企业及是否已经提交发布申请,草稿尚未进入审核队列 |
| 自己的申请不能批准 | 转交另一位有资格审核人员,不换页面反复提交 |
| 分类分级审批不可用 | 交给符合条件的另一企业管理员;产品审核权限不等于分类审批资格 |
| 签署文档摘要或版本变化 | 重新阅读当前完整文档,确认后再签 |
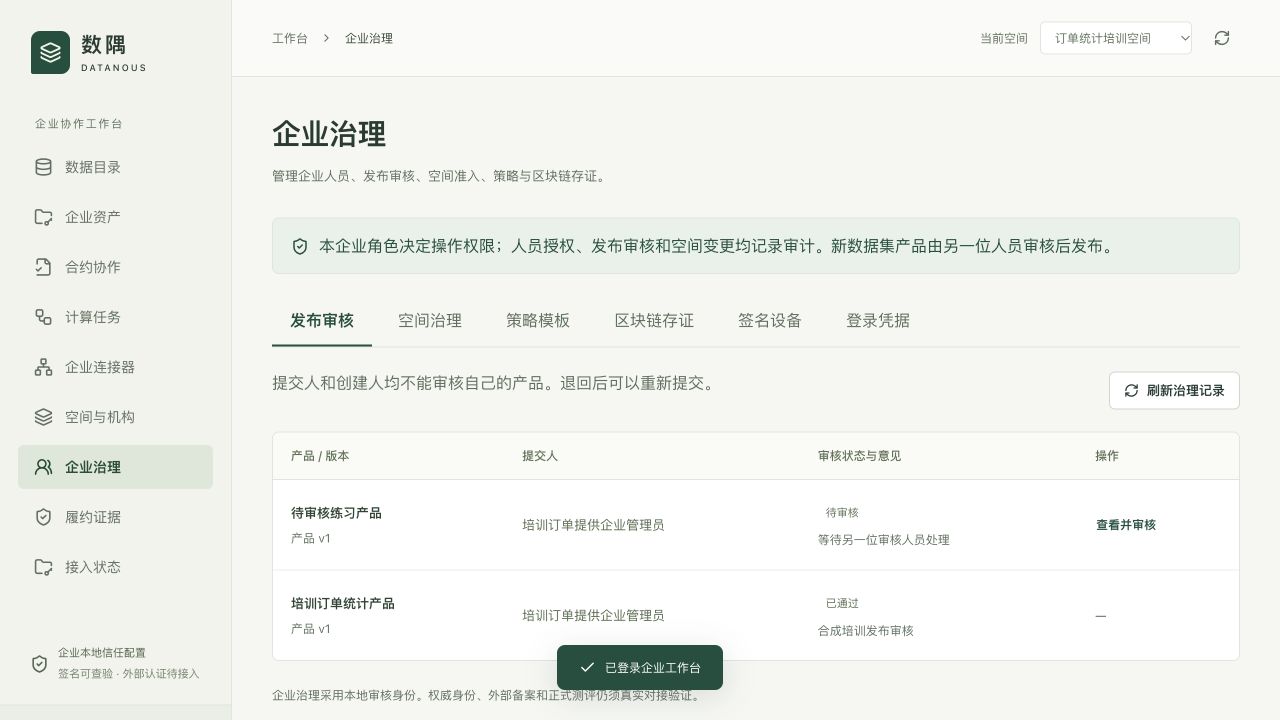
图6:独立发布审核员的待审列表。 图注:先看申请人、产品版本和“待审核”,再点“查看并审核”。已通过记录用于核对历史结论。
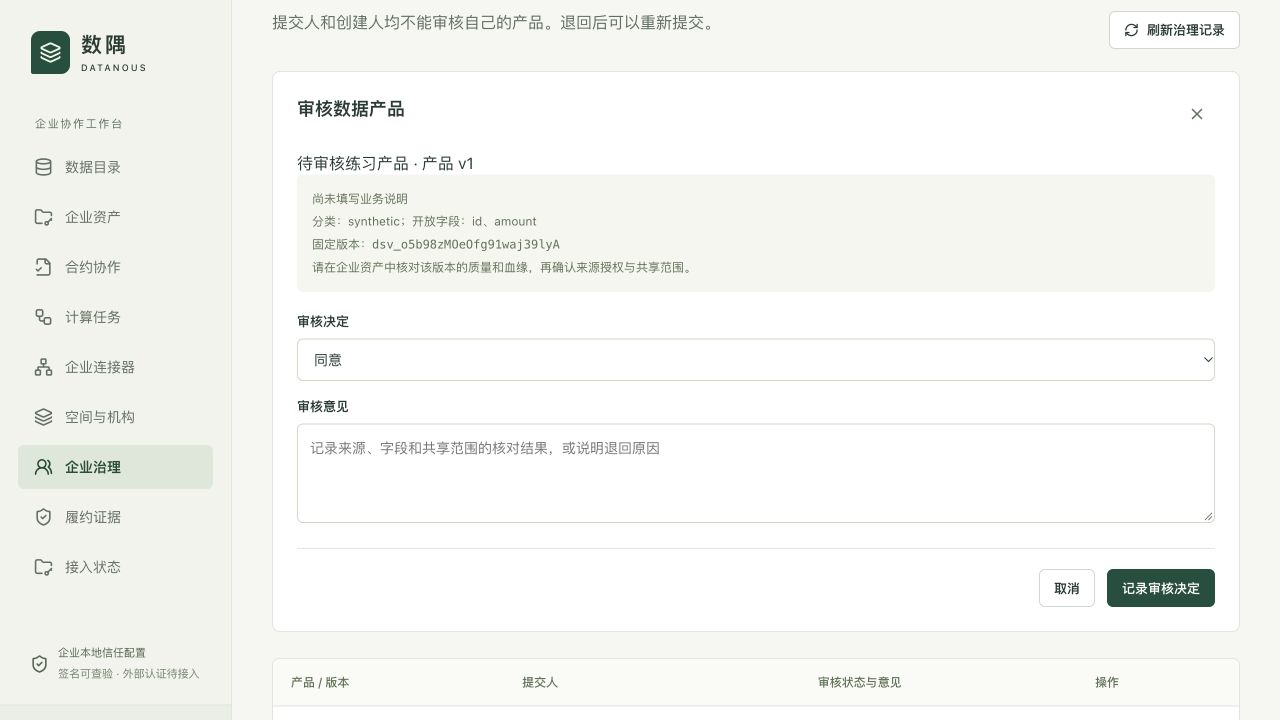
填写位置: 中部核对产品与固定版本;“审核决定”选择同意或退回;“审核意见”写清依据;最后才记录决定。质量与分类分级分别在固定版本详情核对。
岗位五:使用方业务人员
推荐身份: consumer处理申请与计算;本企业另有contracts.sign的签署人处理签名。consumer内置角色自身没有签名权限。 入口: “数据目录”“合约协作”“计算任务”“履约证据”。
- 在“数据目录”选择另一机构已发布的培训产品,阅读说明和字段,不把目录可见理解为已获得数据使用权。
- 申请使用,练习选
count;设置明确次数、有效期、结果限制及是否允许导出,提交待签合约。 - 在“合约协作”核对完整文档、提供方、使用方、产品固定版本与条款版本,记录合约编号。
- 请本企业有签署权限的人用自己的账号及“我的签名设备”完成签署;尚未登记设备时按页面登记本设备签名公钥。等待提供方也完成签署,确认合约可使用。
- 提交一次计算;若请求超时,先查看“计算任务”与合约记录,再决定是否需要后续处理,不反复消耗额度。
- 任务完成后等待提供方审核交付;只有获准且合约仍有效时才读取结果。培训样例
count应为2。 - 如合约允许且当前有导出权限,再导出结果;到“履约证据”核对同一合约/任务证据,记录处理结论后退出账号。
成功标准: 使用方能区分“产品已发布、合约待签、合约可用、计算完成、结果获准”五种状态;取得结果2,并能定位对应合约和任务编号。
| 常见情况 | 处理方式 |
|---|---|
| 看得到合约但不能签 | 确认签署权限与本设备登记,由有权人员签署;登录密码不是签名私钥 |
| 计算完成但结果不可见 | 核对提供方交付审批、合约有效期/撤销状态及当前权限 |
| 没有导出按钮 | 核对合约allowExport和当前导出权限;批准查看不自动允许导出 |
| 合约已到期或被终止 | 停止使用,走新的合约协商;不重复提交或改旧条款绕过限制 |
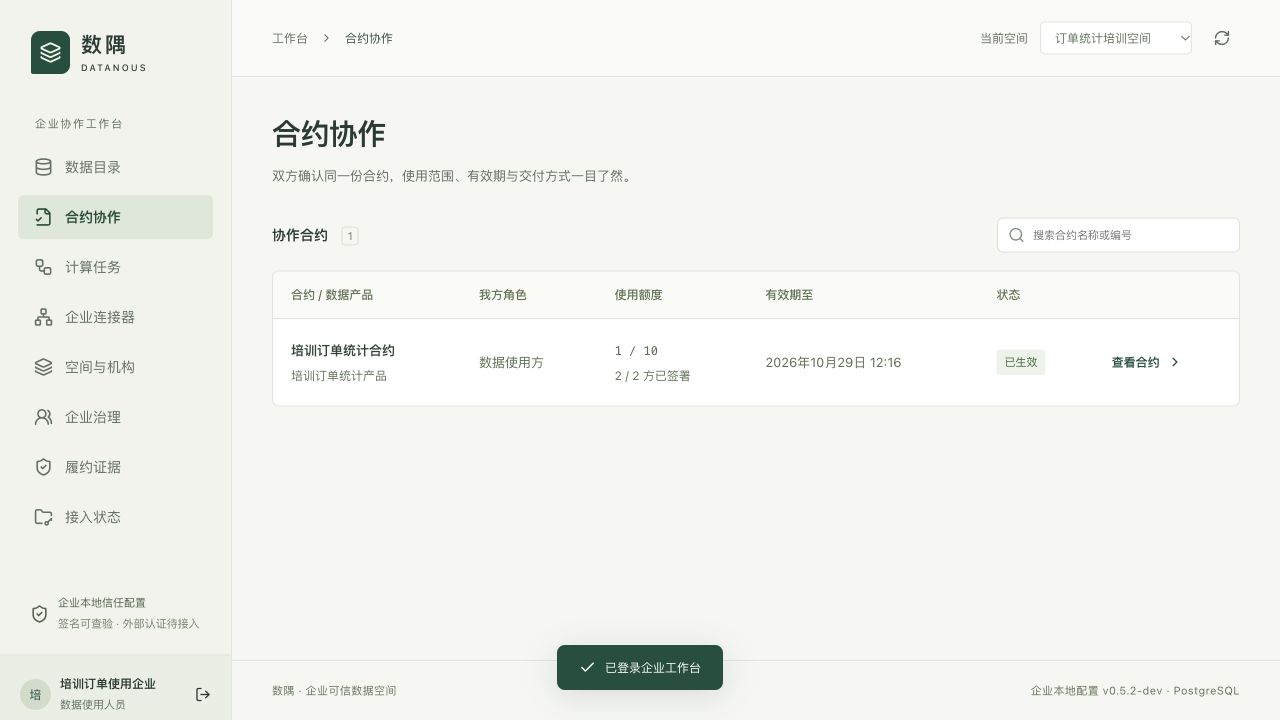
图7:使用方的生效合约及双方签署状态。 图注:先核对“我方角色”“2/2方已签署”“已生效”,再点“查看合约”。
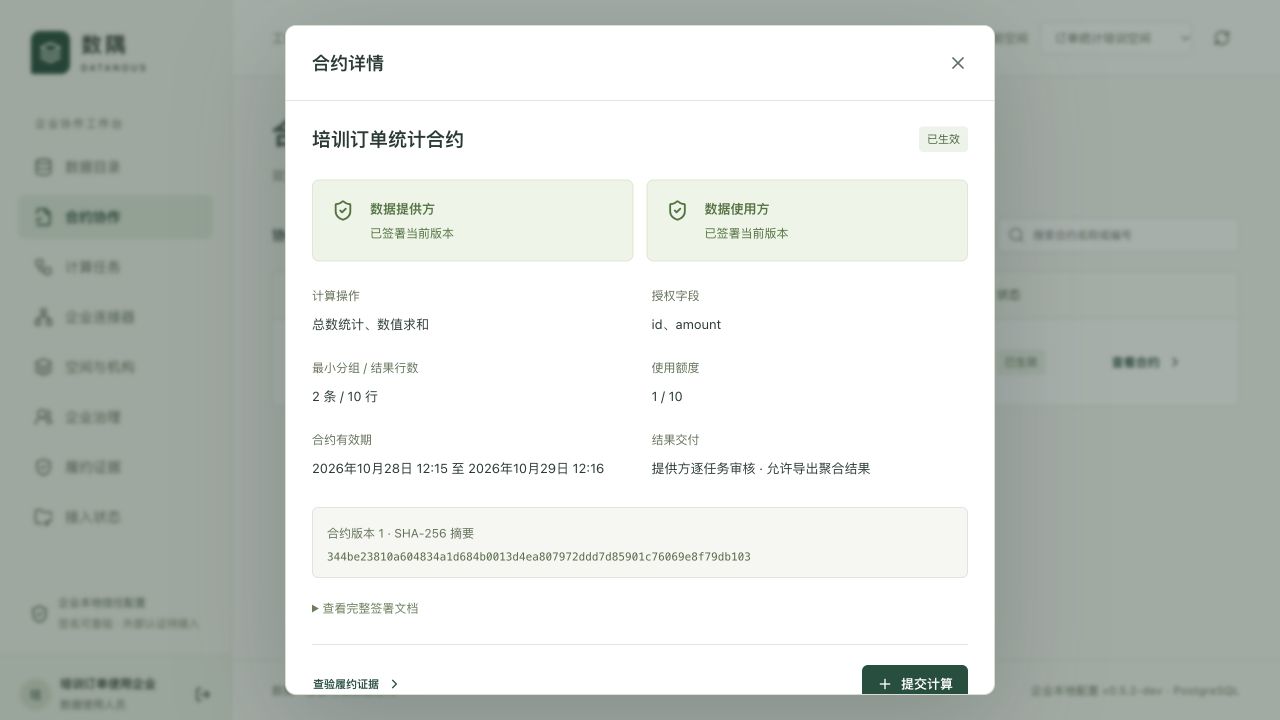
计算前核对: 操作是总数统计/数值求和;字段为id、amount;次数未耗尽且在有效期内;结果需要提供方逐任务审核。本图为已生效合约,使用人员看到“提交计算”入口不表示拥有签署权限。
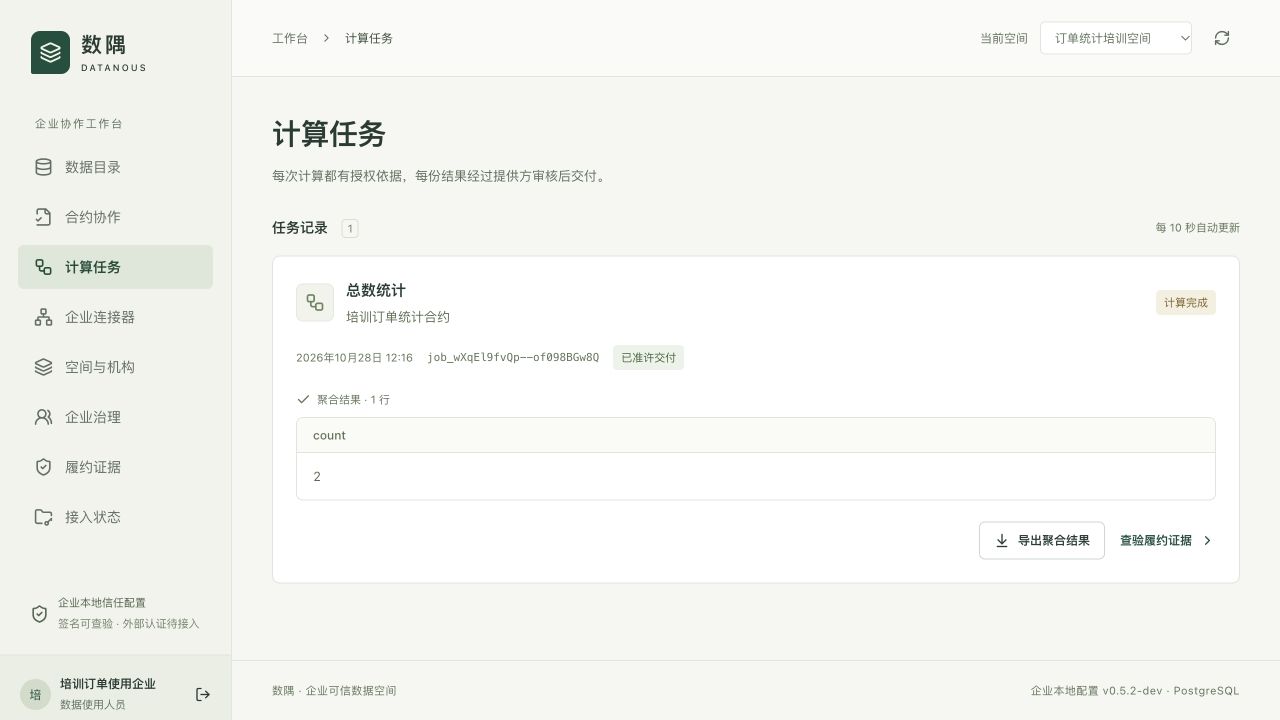
图8:使用人员读取已准许交付的合成结果。 图注:计算任务完成并获准交付后,核对结果与证据入口;截取合成结果,不展示真实业务内容。
岗位六:只读审计员(auditor)
推荐身份: 本企业auditor。 入口: “履约证据”,以及有权读取的“企业资产”“合约协作”“计算任务”。“审计投递”管理与机器凭据签发不属于本角色操作。
- 登录只读审计账号,确认当前机构和资源范围;不要使用管理员账号来演示只读边界。
- 在“合约协作”定位培训合约,记录双方机构、固定版本和条款状态,只读核对不签署。
- 到“计算任务”核对任务状态与交付决定;审计读取权限不表示可以查看或导出任意计算结果。
- 到“履约证据”,在“选择证据范围”选择“本机构操作日志”或当前有权读取的培训合约,再点“读取证据”。
- 按页面展示核对事件顺序、对象编号、签名证据与相关操作结论;换证据范围后重新读取,不混用不同机构或合约材料。
- 记录发现的问题及证据对象编号,交给相应管理员/业务审核人处理。需要独立验证时按操作手册使用固定可信公钥核验;本地签名记录不等于独立外部锚定或正式认证。
成功标准: 能串起“申请、签署、计算、交付”的证据线索,说明自己没有进行写操作,也没有把审计权解释成原始数据或结果导出权。
| 常见情况 | 处理方式 |
|---|---|
| 看不到某企业/合约证据 | 核对参与关系与当前授权范围;只读角色不自动跨企业 |
| 无“审计投递”管理或机器凭据入口 | 属于角色边界;由有权管理员配置,不向审计员共享机器令牌 |
| 事件可见但结果不可见 | 按结果交付与当前访问规则处理,证据可读不代表结果已授权 |
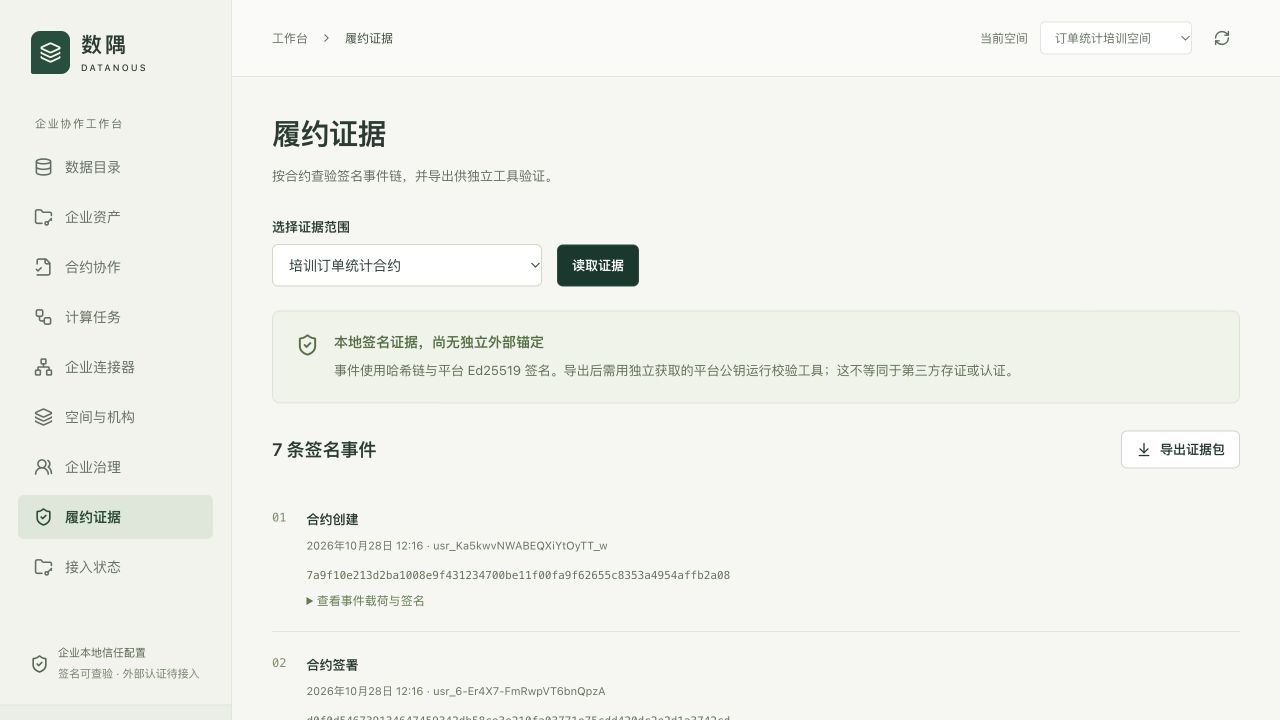
图9:只读审计员读取合约履约证据。 图注:只读审计员选择授权范围并读取履约证据,保留页面对本地签名及外部锚定的区别说明。
岗位七:连接器运维
身份说明: “连接器运维”是企业岗位,不是内置用户角色。操作系统进程与文件权限由企业管理;门户登记、上传配置和授权由具备对应权限的企业管理员协作完成。 入口: 企业私有运行环境;门户“企业连接器”“运行监控”“接入状态”。
- 核对培训连接器使用独立企业目录、当前候选版本及已有受保护密钥;普通启动缺钥应排错,不能随意生成新钥覆盖身份。
- 确认管理员登记的连接器公钥、编号和企业一致,固定平台地址与信任信息;私钥不进入截图、聊天或工单。
- 检查
synthetic-quality白名单映射到合成CSV,真实数据库源另用最小只读账号。门户配置引用不会自动创建企业本地连接。 - 启动专用连接器,管理员在“企业连接器”核对最近联系和协议能力;发现能力不匹配时检查版本及来源类型,不跳过协商。
- 让业务人员提交一次发现/快照;核对企业侧固定对象与平台运行记录对应。网页上传仅在企业同源网关和显式上传监听配置完成后开放。
- 需要调度、续排或审计发送时,由运维准备对应可选循环,再由管理员核对当前配置/代次并授权;“进程开关已启用”与“允许执行业务”是两步。
- 遇到失联、租约超时或投递未知,读取安全分类码、请求/任务编号和当前状态,检查企业网络及接收端去重结果;先核对,不删除轮换日志、重置水位或重新造通知键。
- 结束前记录版本、配置引用和处理状态,按完整恢复集备份。换钥、恢复、CDC槽/ACK与生产外发均按操作手册另行受控操作,不作为入门课堂随手练习。
成功标准: 来源与连接器绑定正确,一次发现/快照有明确完成记录;运维能解释默认关闭、业务确认、失联/租约告警及未知结果处置。
| 常见情况 | 处理方式 |
|---|---|
| “来源未配置”或能力不匹配 | 核对本地白名单、配置引用和双方版本,不把配置勾选当作连接成功 |
| 重启后自动任务未继续 | 管理员重新读取执行状态,按当前启动代次与配置重新确认 |
| 上传失败或进度未完成 | 核对同源网关、连接器监听、短期授权及原会话;续传使用同一文件 |
| 看见“未知”发送结果 | 对照持久任务和远端收据核对;人工意见本身不证明已送达 |
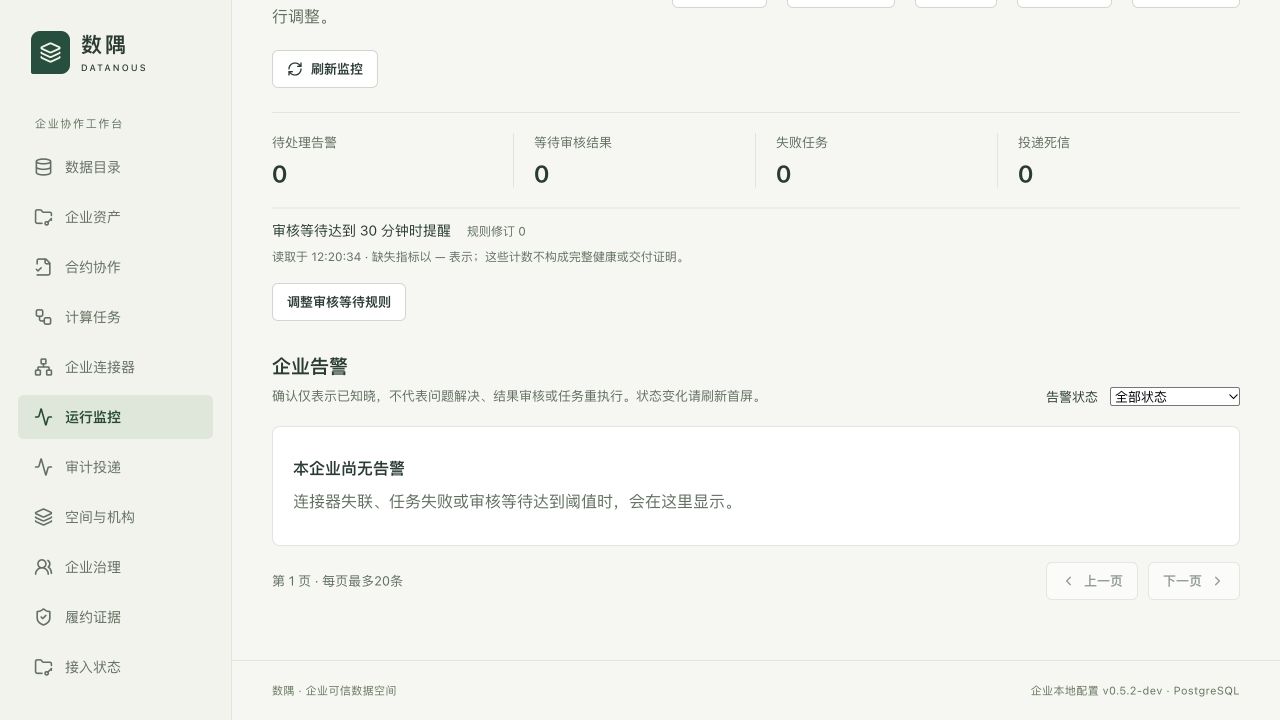
图10:管理员查看企业监控与授权入口。 图注:先看本企业指标与读取时间,再查告警;“没有告警”和计数0不构成完整健康或送达证明。值班路由、升级授权、通知接收端和机器凭据分别配置。
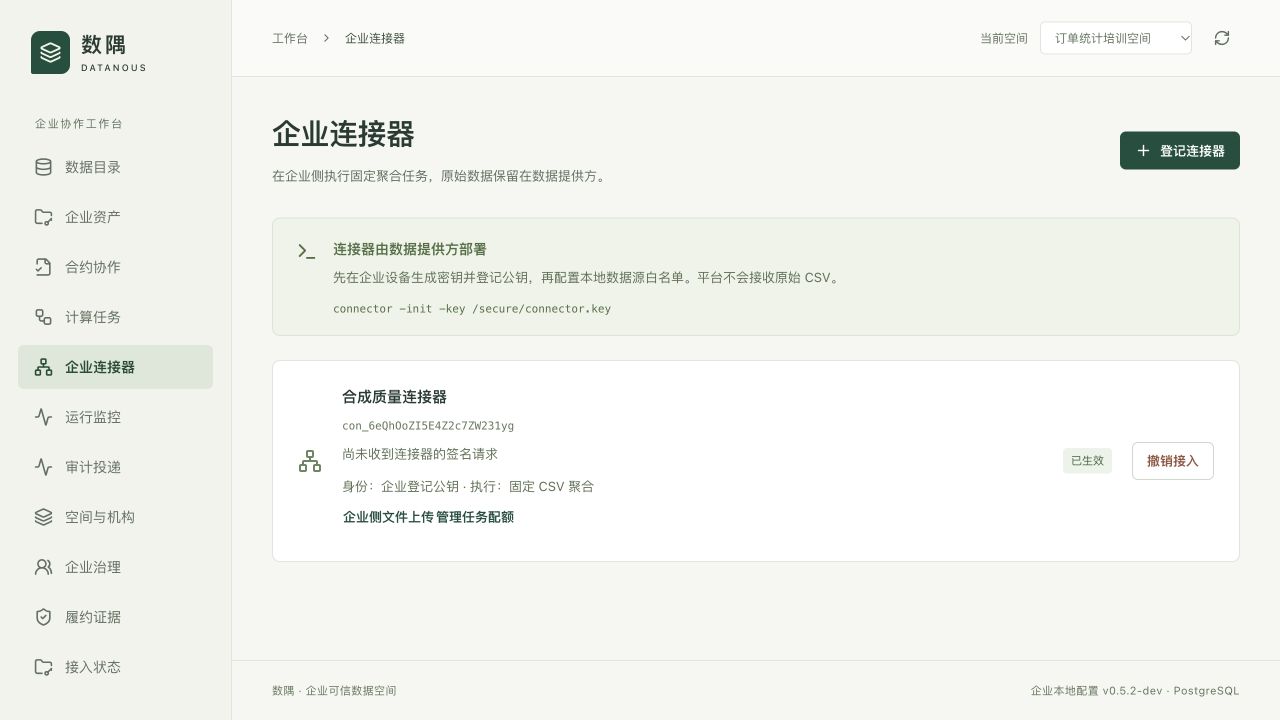
状态辨识: 图中连接器已经登记,但“尚未收到连接器的签名请求”,课堂应由运维启动实际专用连接器后重新核对。登记生效不等于在线。
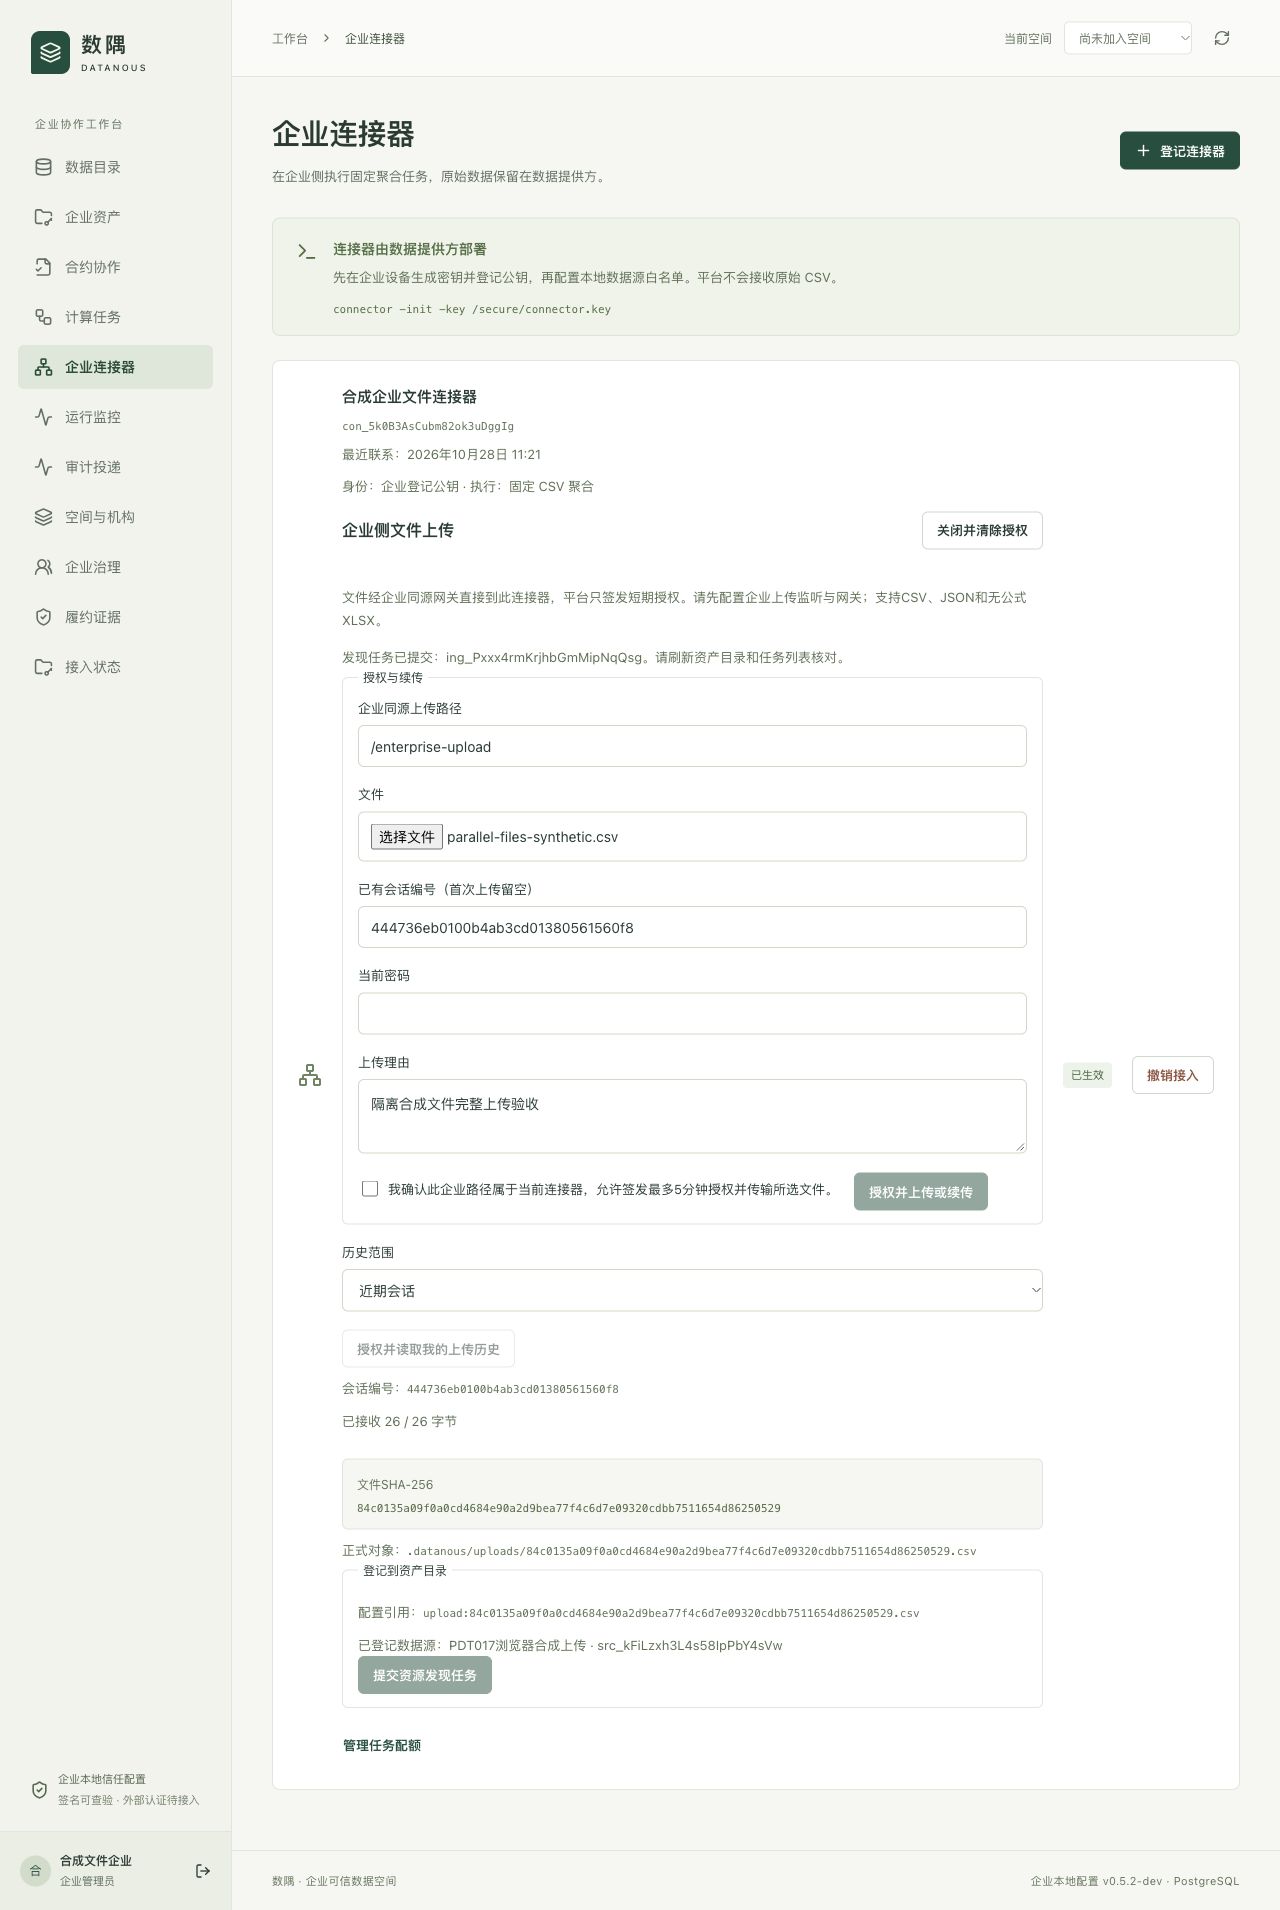
此图来自另一合成文件企业的已验收流程,已经完成26/26字节上传、生成正式对象并登记数据源。操作顺序为“授权并上传或续传”→核对字节进度→“确认生成正式对象”→登记来源→提交发现;图中是最后的完成状态,确认对象按钮在确认后不再显示。再到运行记录核对发现,并生成固定版本。
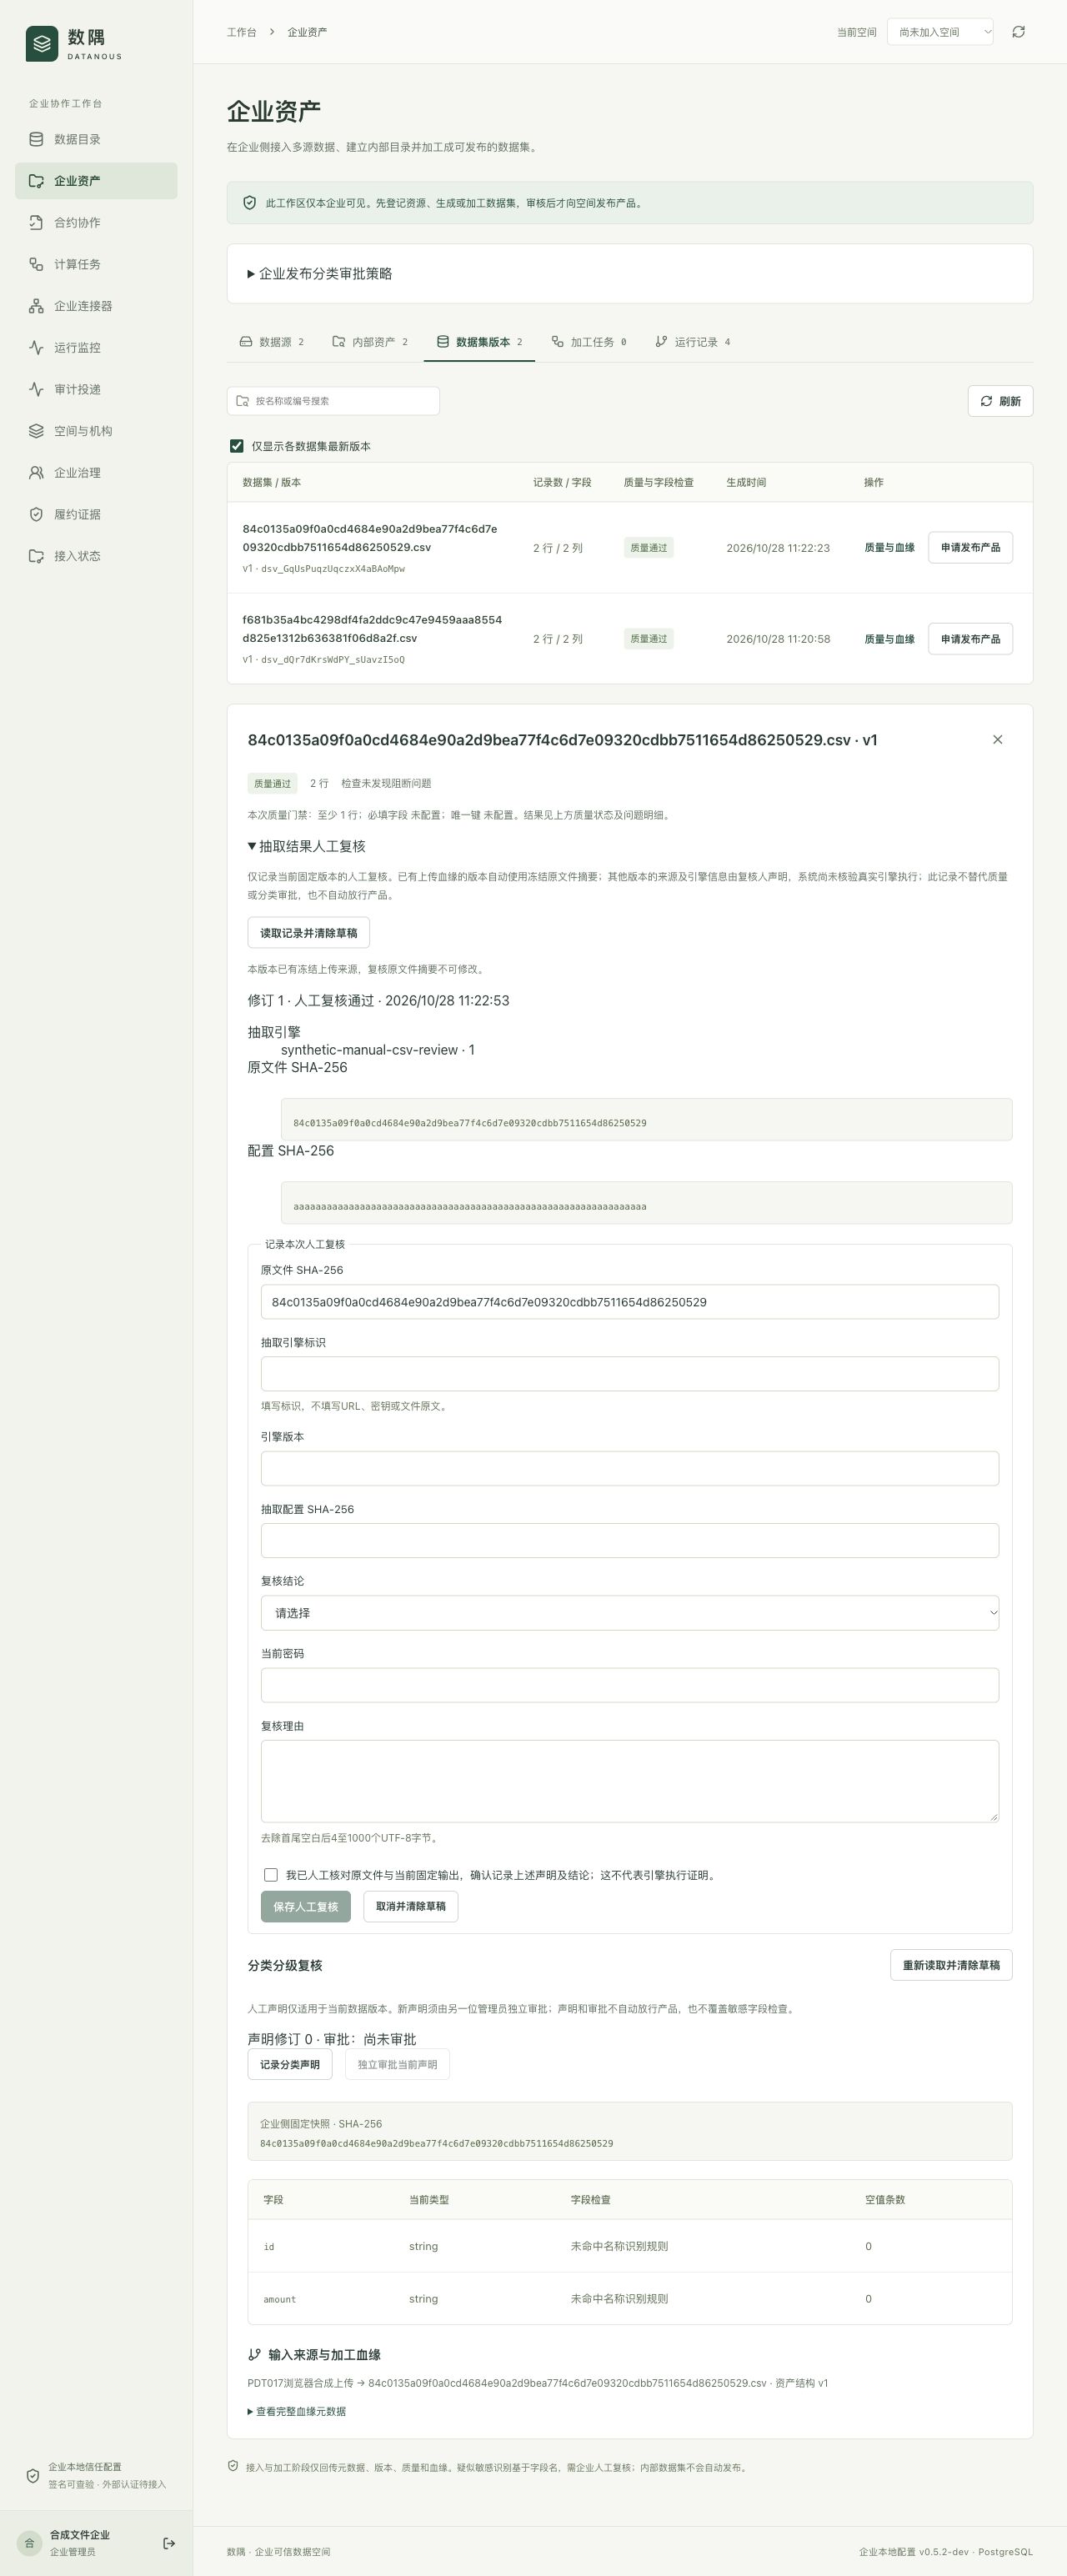
原文件SHA-256为冻结只读来源。人工复核记录引擎、版本、配置摘要与核对结论,不代表启用了OCR或自动发布产品。
55分钟课堂脚本
| 时间 | 讲师演示与学员任务 | 当场核对 |
|---|---|---|
| 0–5分钟 | 展示导航,认领岗位与账号;讲解机构、主角色、范围 | 每人说出当前机构和角色,以及一个不能自行操作的动作 |
| 5–12分钟 | 运营方检查空间成员;企业管理员检查人员范围 | 供数与用数企业均能看到培训空间;不得共享账号 |
| 12–22分钟 | 提供方登记来源、发现、生成固定版本;查看合成质量结果 | 2行2列、固定版本编号;另看金额101被拒的演示报告 |
| 22–32分钟 | 管理员A声明、管理员B独立审批;数据管理员申请发布、另一审核员处理 | 声明/审批人不同,发布申请/审核人不同,产品已发布 |
| 32–42分钟 | 使用方申请count合约;双方有权签署人核对并签名 | 同一条款版本、固定数据版本、双方完成签署 |
| 42–50分钟 | 使用方提交一次;提供方审核交付;使用方读取结果与证据 | 结果2,合约与任务编号一致,导出按授权显示 |
| 50–55分钟 | 审计员读取同一合约证据;运维展示连接器与监控记录,练习解释权限/状态;学员退出 | 说清“完成≠交付批准”“配置≠执行授权”“未知≠成功” |
45分钟课可由讲师预置来源和快照,将12–22分钟压缩为5分钟、22–32分钟压缩为5分钟;仍保留双人审批和双方签署。60分钟课增加5分钟答疑或读取履约证据,不临时启用真实外发。
讲师课前检查:所有训练账号可用;设备登记及签名人员安排明确;样例文件与白名单可读;连接器在线;训练空间/来源授权明确;准备好失败样例报告和已脱敏截图。课堂卡在环境时使用同版本已留存的合成截图解释状态,明确标为演示截图,不把截图当成本次操作成功。
学员练习核对单
- [ ] 我能说出岗位、系统角色和企业范围的区别;知道使用人员默认不能签名。
- [ ] 我能找到培训空间及固定数据版本,区分来源、快照、产品草稿和已发布产品。
- [ ] 我知道质量失败不能靠分类审批放行,分类批准也不会自动发布产品。
- [ ] 分类声明/独立审批、发布申请/审核分别由不同合格账号完成。
- [ ] 合约固定版本、次数、有效期和导出条款已由双方有权人员核对并签署。
- [ ] 使用方只提交一次计算,结果获准后得到2,并找到对应合约/任务证据。
- [ ] 我能根据权限拒绝、修订变化或结果未知,先重读核对再处理,不盲目重试。
- [ ] 我没有在截图或记录中留下密码、机器令牌、DSN或私钥,完成后已退出。
讲师记录“独立完成 / 提示后完成 / 需补训”,不以是否看过页面代替练习通过。记录只包含合成对象编号和状态。
依据与截图索引
角色与限制依据:internal/platform/permissions.go、authorization.go、classification_policy.go、dataset_classification.go、dataset_classification_decision.go;导航与按钮依据:web/src/permissions.ts、main.tsx、AssetsPage.tsx。本指南不新增角色,也不改变当前服务端权限。
| 文件名 | 实际演示身份/页面 | 必须可见 | 必须遮蔽或避免 |
|---|---|---|---|
01-navigation.png | 运营方,完整工作台 | 当前机构/角色、导航 | 个人真实身份信息 |
02-operator-spaces.png | 运营方,空间与机构 | 合成空间归属与成员 | 真实企业资料 |
03-governance-scope.png | 企业管理员,人员授权/范围 | 主角色、附加角色和范围区别 | 重置凭据、真实邮箱 |
04-classification-review.png | 独立管理员,固定版本详情 | 声明修订与审批状态 | 密码明文 |
05-provider-assets.png | 数据管理员,企业资产 | 数据源与发现、调度入口 | 企业原始敏感值 |
06-consumer-contract.png | 使用人员,合约列表 | 双方签署状态及生效状态 | 私钥/恢复材料 |
07-consumer-result.png | 使用人员,获准计算任务 | 合成结果与证据入口 | 真实计算结果 |
08-connector-monitor.png | 企业管理员,连接器或监控 | 状态、时间与定位线索 | DSN、访问令牌、真实接收地址秘密 |
09-reviewer-publication.png | 审核员,企业治理/发布审核 | 申请人、版本与审核状态 | 密码与真实业务信息 |
10-auditor-evidence.png | 只读审计员,履约证据 | 授权证据范围与事件链 | 原始业务内容或秘密 |
截图以实际候选页面为准;若名称或布局变化,同步修改图注与步骤。不要用绘制的假界面替代真实页面截图。
截图来源、文件摘要和合成夹具清理记录见培训材料核对。截图中的时间、摘要和对象编号仅用于演示,不是培训环境的固定输入。